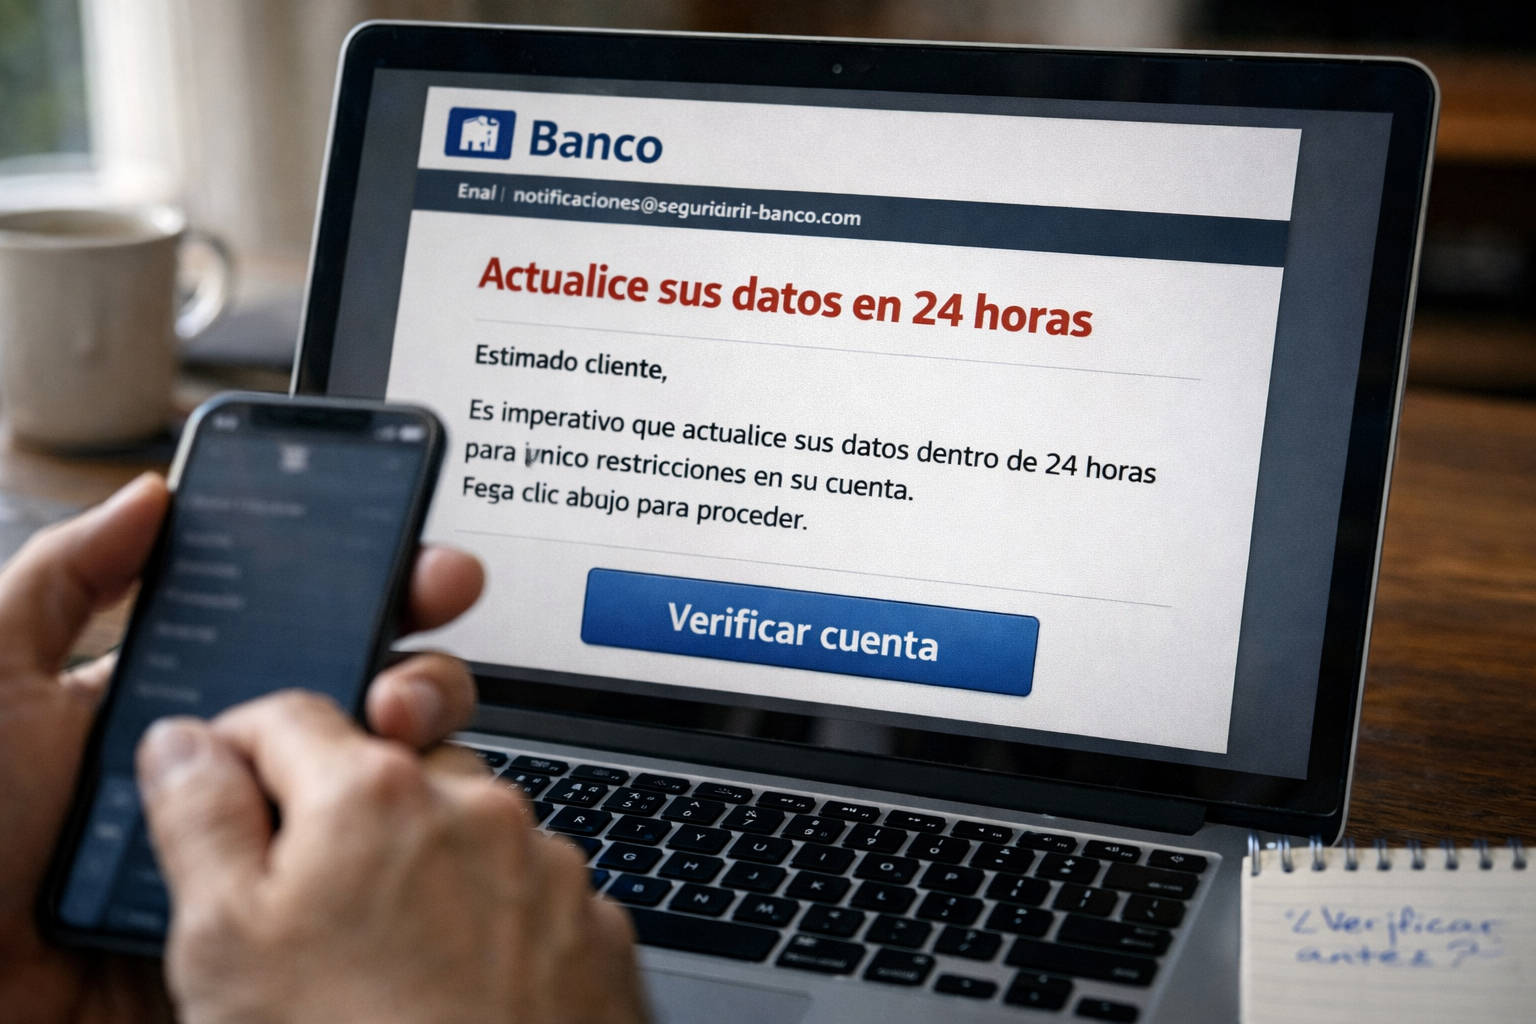
Vas obrir el correu del banc sense pensar-t’ho gaire. El remitent semblava correcte, el logotip estava al seu lloc i el missatge parlava d’una verificació de seguretat urgent. Res estrany, aparentment. Però just abans de clicar l’enllaç, alguna cosa et va fer parar. Potser el to del text, potser una sensació difusa. No ho saps del cert.
Això és el phishing avui. Ja no és aquell correu ple de faltes d’ortografia que demanava diners d’un príncep nigerià. S’ha sofisticat. I molt.
Què és realment el phishing
El phishing és una estafa digital que intenta enganyar-te perquè comparteixis informació personal: contrasenyes, números de targeta, dades bancàries, documents d’identitat. L’atacant es fa passar per algú de confiança—el teu banc, Hisenda, Amazon, una empresa de missatgeria—i crea un missatge que sembla legítim. L’objectiu és que actuïs sense pensar.
Funciona perquè aprofita la pressa i la confiança. Un correu urgent sobre un paquet retingut, una alerta de seguretat del banc, una factura impagada. Tot està dissenyat perquè prenguis una decisió ràpida.
Com ha canviat en els últims anys
Fins fa poc, els correus de phishing eren relativament fàcils de detectar. Errors gramaticals evidents, adreces d’enviament absurdes, textos que sonaven estranys. Però entre 2025 i 2026 això ha canviat de forma notable.
Els missatges ara estan millor redactats. Gairebé no hi ha faltes. La personalització ha augmentat: saben el teu nom, on treballes, amb quines empreses tens comptes. Utilitzen logotips oficials, formats corporatius, tons que imiten perfectament els missatges reals.
També han aparegut noves variants. Els codis QR maliciosos, per exemple. Reps un correu que et demana escanejar un codi per verificar una comanda o accedir a un descompte. El mòbil obre una pàgina falsa i ja has caigut.
I després hi ha la intel·ligència artificial. Alguns atacants l’utilitzen per generar textos més convincents, sense errors, amb un to professional i coherent. La barrera tècnica ha baixat. Ja no cal saber escriure bé per enganyar bé.
Senyals que et poden fer sospitar
No hi ha una llista perfecta de pistes. Però hi ha alguns indicadors que et poden ajudar a detectar quan alguna cosa no quadra.
L’urgència artificial és un dels més habituals. “Tens 24 hores per actualitzar les teves dades o perdràs l’accés al compte.” Cap entitat seriosa et pressionarà així. Els bancs, les administracions, les empreses grans no amenacen amb terminis immediats per correu electrònic.
L’adreça del remitent també dóna pistes, encara que cada cop menys evidents. Abans era fàcil: banc@hotmail.com era clarament fals. Ara l’atacant pot utilitzar dominis que s’assemblen molt als reals: santander-seguretat.com en lloc de santander.es. Cal mirar amb atenció.
Els enllaços són un altre punt clau. Abans de clicar res, passa el cursor per sobre de l’enllaç (sense clicar) i mira on et portaria. Si el correu diu que ve del teu banc però l’enllaç apunta a un domini rar, desconfia.
El to del missatge també compta. Els correus oficials solen ser formals però no agressius. Si notes un to amenaçador, massa urgent o excessivament amable, és motiu per parar-se a pensar.
I de vegades, simplement, alguna cosa no sona bé. No sabries dir exactament què, però notes que el missatge està fora de lloc. No ignores aquesta intuïció.
Quan tens dubtes: un protocol senzill
Suposem que reps un correu que et genera incertesa. No estàs segur si és real o no. Aquí tens uns passos que pots seguir, sense ordre rígid, només com a referència.
Primer de tot: no cliquis res. Aquesta és la regla principal. Ni enllaços, ni botons, ni descarregues. El correu pot esperar.
Si el missatge ve suposadament del teu banc, d’Hisenda o d’una empresa amb la qual tens relació, contacta’ls tu directament. Però no utilitzis les dades que apareixen al correu sospitós. Busca el número de telèfon oficial al seu web, o entra al teu compte des del navegador (escrivint l’adreça tu mateix, no clicant enllaços) i comprova si hi ha cap notificació. Moltes vegades, si realment et volien contactar, hi haurà un missatge al teu àrea personal.
També pots copiar el text del correu (eliminant abans qualsevol dada personal teva: nom complet, números de compte, DNI, adreces) i demanar una segona opinió a assistents d’intel·ligència artificial com ChatGPT, Claude, Gemini o Perplexity. Aquestes eines poden analitzar el to, detectar patrons estranys o identificar frases típiques de phishing. Però recorda que també es poden equivocar. No són infal·libles. Són només un suport.
Si vols assessorament professional, pots contactar amb INCIBE (Institut Nacional de Ciberseguretat d’Espanya). Tenen diversos canals gratuïts i confidencials:
- Telèfon 017 (gratuït i fàcil de recordar)
- WhatsApp: 900 116 117
- Telegram: @INCIBE017
- Formulari web: www.incibe.es
Aquest servei ofereix orientació tècnica sense que hagis de fer una denúncia formal. És útil quan simplement vols una opinió experta sobre si un correu és sospitós.
Si continua el dubte, simplement ignora el correu. Marca’l com a correu brossa o elimina’l. Cap empresa seriosa et penalitzarà per no respondre un correu electrònic. Si realment era important, trobaran una altra manera de contactar-te.
Què fer si has caigut (o creus que has caigut)
Potser has clicat l’enllaç. O has introduït la contrasenya en una pàgina que ara et sembla sospitosa. O simplement no estàs segur de si has fet alguna cosa malament però notes que alguna cosa no va bé.
Primer: no entris en pànic. No resol res i només dificulta pensar amb claredat.
Passos immediats
1. Si has introduït una contrasenya: Canvia-la immediatament. Entra al servei real (des del navegador, escrivint tu l’adreça oficial) i modifica la contrasenya. Si utilitzaves la mateixa contrasenya en altres llocs, canvia-la també allà. Aprofita per activar l’autenticació de doble factor si encara no la tens.
2. Si has proporcionat dades bancàries: Contacta amb el teu banc de seguida. Explica’ls la situació. Ells poden bloquejar la targeta, vigilar moviments sospitosos i orientar-te sobre els passos a seguir. No esperis a veure si passa alguna cosa estranya.
3. Fes un seguiment dels teus comptes: Revisa els teus comptes bancaris i de correu electrònic durant els dies següents. Mira si hi ha moviments que no reconeguis, correus enviats que no has escrit tu, canvis de configuració que no has fet. Si detectes alguna cosa estranya, actua de seguida.
On denunciar i reportar
Si vius a Catalunya:
Pots denunciar als Mossos d’Esquadra:
- Denúncia online: denuncies.dgp.interior.gencat.cat
- Per dubtes sobre delictes a internet: internetsegura@gencat.cat
- Informació general: mossos.gencat.cat
També pots contactar amb l’Agència de Ciberseguretat de Catalunya: ciberseguretat.gencat.cat
A la resta d’Espanya:
- Policía Nacional – Denúncia online: denuncias.policia.es
- Guardia Civil – Grup de Delictes Telemàtics: www.gdt.guardiacivil.es
Reportar l’incident a INCIBE (això no és una denúncia formal, però ajuda a prevenir més casos):
- Correu per reportar fraus: incidencias@incibe-cert.es
- Formulari web: www.incibe.es/ciudadania/ayuda/reporte-de-fraude
Què portar a la denúncia
- Captures de pantalla del correu sospitós
- Enllaços que vas rebre (sense clicar-los de nou)
- Dades de l’emissor (adreça de correu, números de telèfon)
- Cronologia: quan vas rebre el missatge, quan vas clicar, què va passar després
- Extractes bancaris si hi ha hagut moviments estranys
No sempre les denúncies porten a una investigació amb resultats, però ajuden a tenir dades sobre com evolucionen aquestes estafes i poden protegir altres persones.
Petites accions que ajuden
Hi ha decisions senzilles que reforcen la teva protecció sense requerir coneixements tècnics.
Activar l’autenticació de doble factor als teus comptes importants és una de les més efectives. Encara que algú aconseguís la teva contrasenya, necessitaria també el codi del mòbil o l’aplicació d’autenticació.
Desconfiar per defecte dels correus que demanen accions urgents. Cap entitat financera et demanarà mai que confirmis la contrasenya per correu. Cap administració t’amenaçarà amb sancions immediates sense documentació prèvia formal.
I revisar les adreces dels enllaços abans de clicar. Sempre. Aquesta pausa de dos segons pot estalviar-te molts problemes.
La millor protecció continua sent pensar
La tecnologia pot ajudar. Els filtres de correu basats en intel·ligència artificial, les eines d’assessorament com ChatGPT o Claude, els sistemes de seguretat dels bancs, els recursos d’INCIBE. Tot això serveix. Però cap sistema és perfecte.
El phishing funciona perquè juga amb la pressa, amb la confiança, amb la por. L’antídot més eficaç continua sent parar-se un moment abans d’actuar. Llegir amb calma. Preguntar-se si té sentit. Contrastar abans de clicar.
Potser costa uns segons més. Però aquests segons són la millor inversió que pots fer en seguretat digital. No cal ser expert en tecnologia. Només cal no tenir pressa.
Preguntes freqüents sobre phishing
1. És segur utilitzar intel·ligència artificial per verificar correus sospitosos?
Sí, però amb precaucions. Pots copiar el text d’un correu (eliminant abans les teves dades personals) i preguntar a assistents com ChatGPT, Claude, Gemini o Perplexity si detecten senyals de phishing. Aquestes eines poden identificar patrons sospitosos, to manipulador o errors subtils. Però recorda: també poden equivocar-se. Utilitza-les com a segona opinió, no com a veredicte definitiu. I mai comparteixis contrasenyes, números de targeta o dades bancàries amb cap eina d’IA.
2. Què faig si ja he introduït la meva contrasenya en una pàgina sospitosa?
Actua immediatament: canvia la contrasenya des del lloc web oficial (no des de l’enllaç del correu). Si utilitzaves la mateixa contrasenya en altres comptes, modifica-la també allà. Activa l’autenticació de doble factor si no la tens. Revisa els teus comptes durant els dies següents per detectar activitats estranyes. I considera denunciar-ho als Mossos d’Esquadra (si vius a Catalunya) o contactar amb INCIBE al 017 per rebre orientació professional.
3. Com puc saber si un correu del banc és realment del meu banc?
No et fiïs només de l’aparença. Revisa l’adreça de correu del remitent amb atenció (els dominis falsos s’assemblen molt als reals). Passa el cursor sobre qualsevol enllaç sense clicar per veure la URL real. Però el més segur és no clicar mai enllaços del correu: obre el navegador, escriu tu mateix l’adreça del banc i entra al teu àrea de client. Si el banc realment t’havia enviat un avís, apareixerà allà. També pots trucar al telèfon oficial del banc (el que apareix a la teva targeta o al web oficial) i preguntar directament.
4. Els filtres de correu ja detecten el phishing, per què hauria de preocupar-me?
Els filtres basats en intel·ligència artificial dels serveis de correu (Gmail, Outlook, etc.) són cada cop millors, però no són infal·libles. Alguns correus de phishing molt ben elaborats passen els filtres. A més, els atacants evolucionen constantment: utilitzen dominis nous, canvien tècniques i personalitzen missatges. El teu criteri personal continua sent la millor protecció. Els filtres són una capa de seguretat, no una garantia absoluta.
5. He rebut un correu sospitós però no he clicat res. Cal que faci alguna cosa?
Marca’l com a correu brossa i elimina’l. Si vols col·laborar a evitar que altres persones caiguin, pots reportar-lo a INCIBE (incidencias@incibe-cert.es) o reenviar-lo als Mossos d’Esquadra a internetsegura@gencat.cat (si vius a Catalunya). Això ajuda les autoritats a identificar campanyes massives de phishing i bloquejar-les. Però si no has clicat ni proporcionat dades, no has de preocupar-te més.
6. Els codis QR també poden ser perillosos?
Sí. Una nova variant de phishing utilitza codis QR maliciosos enviats per correu electrònic. T’arriba un missatge que sembla d’una empresa de missatgeria, un banc o una botiga, i et demana escanejar un codi QR per “verificar una comanda” o “confirmar dades”. Quan l’escanegis amb el mòbil, s’obre una pàgina web falsa que sembla legítima. Abans d’escanejar qualsevol codi QR rebut per correu, pregunta’t si té sentit: esperaves aquest paquet? Has comprat alguna cosa recentment? En cas de dubte, no l’escanegis.
7. Si denuncio un intent de phishing, investigaran el cas?
Potser el teu cas individual no s’investigui immediatament, però denunciar sempre és important. Els Mossos d’Esquadra i altres cossos policials necessiten acumular denúncies per identificar patrons. Quan arriben diverses denúncies amb el mateix modus operandi, poden iniciar una investigació conjunta. A més, denunciar és imprescindible si t’han robat diners: necessitaràs el número de denúncia per reclamar al banc i protegir-te legalment. La teva denúncia alimenta les estadístiques policials i ajuda a construir un mapa de l’activitat criminal. No denunciar és deixar que altres persones caiguin en la mateixa trampa.